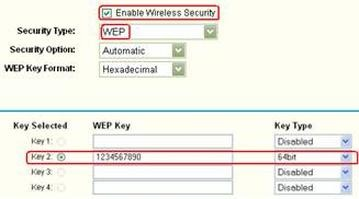
Używanie protokołu WEP (Wired Equivalent Privacy) w sieciach Wi-Fi przypomina otwarcie drzwi do swego domu. WEP, jeden z pierwszych standardów szyfrowania, wprowadzono w 1999 roku. Po 27 latach można zauważyć, że stał się przestarzały i niebezpieczny. Dlaczego? Doświadczony haker może przejąć kontrolę nad siecią zabezpieczoną WEP-em w ciągu zaledwie kilku minut, co stawia ten protokół w opozycji do nowoczesnych rozwiązań, takich jak WPA2 czy WPA3, które oferują znacznie lepszą ochronę.
- WEP jest przestarzałym protokołem szyfrowania, który stwarza poważne zagrożenia bezpieczeństwa dla sieci Wi-Fi.
- Złamanie zabezpieczeń WEP może zająć jedynie kilka minut, co czyni go niewystarczającym w obliczu nowoczesnych zagrożeń.
- Alternatywą dla WEP są protokoły WPA2 i WPA3, które oferują znacznie lepsze mechanizmy ochrony dzięki bardziej zaawansowanemu szyfrowaniu.
- WPA2 korzysta z szyfrowania AES, a WPA3 wprowadza dodatkowe funkcje zabezpieczeń, zwiększając ochronę danych.
- Zmiana ustawień routera na WPA2 lub WPA3 oraz regularne aktualizacje oprogramowania są kluczowe dla bezpieczeństwa sieci.
- Dodatkowe środki, takie jak ukrywanie SSID i filtrowanie adresów MAC, zwiększają bezpieczeństwo sieci Wi-Fi.
- 43% ataków cybernetycznych dotyczy małych firm i osób prywatnych, co czyni każdego z nas potencjalnym celem dla cyberprzestępców.
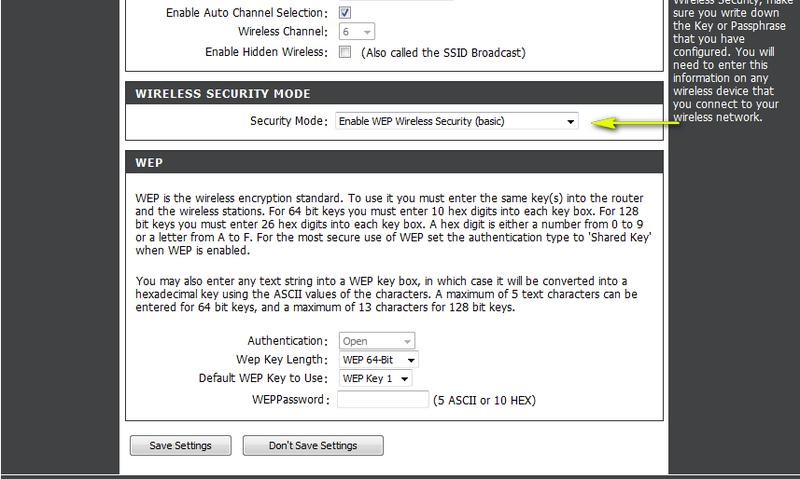
Algorytm szyfrujący RC4, wykorzystywany przez WEP, okazał się bardzo słaby. Wystarczy klucz o długości od 40 do 104 bitów, aby potencjalny intruz mógł uzyskać dostęp do Twoich danych. Zautomatyzowane narzędzia już w mniej niż 5 minut złamały WEP. Wyobraź sobie, co by się stało, gdyby ktoś fizycznie wszedł do Twojego domu i zabrał cenne rzeczy; dokładnie taka sama sytuacja ma miejsce w świecie cyfrowym.
Oprócz hakerów, korzystanie z WEP stwarza inne zagrożenia. Na przykład, w wyniku nieautoryzowanego dostępu ktoś może używać naszej sieci do pobierania nielegalnych treści. Taka sytuacja wiąże się z konsekwencjami prawnymi, które mogą postawić nas na ławie oskarżonych, mimo braku jakiegokolwiek związku z tymi działaniami.
Nie daj się złapać w sieć oszustów – 43% ataków dotyczy twojej sieci Wi-Fi!
By poprawić bezpieczeństwo swojej sieci Wi-Fi, zrób to jak najszybciej: jeśli korzystasz z WEP, przesiądź się na protokół WPA2 lub WPA3. Niewiele osób wie, że WPA2 wykorzystuje szyfrowanie AES (Advanced Encryption Standard), znacznie trudniejsze do złamania. Ponadto istnieją protokoły z dodatkowymi warstwami bezpieczeństwa, które chronią dane, nawet jeśli hasło zostanie złamane.
W dzisiejszym świecie sieci wymagają nie tylko mocnego szyfrowania, ale także dodatkowych środków ochrony, takich jak filtrowanie adresów MAC czy ukrywanie SSID. Ukrycie nazw swojej sieci sprawia, że staje się ona mniej widoczna dla potencjalnych intruzów. To prosty sposób na poprawę bezpieczeństwa, ponieważ hakerzy muszą włożyć więcej trudu w jej odnalezienie.
Zabezpieczanie sieci Wi-Fi nie kończy się na wyborze odpowiedniego protokołu. Regularne aktualizacje oprogramowania routera oraz cykliczna zmiana haseł to fundamenty skutecznego bezpieczeństwa. Nie daj się zwieść myśleniu, że jeżeli coś działa, to nie wymaga zmian. Pamiętaj, że bezpieczeństwo to proces, wymagający ciągłej uwagi. Co więcej, raporty wskazują, że aż 43% ataków dotyczy małych firm i osób prywatnych, co czyni każdego z nas potencjalnym celem cyberprzestępców.
Zabezpieczenia WEP w sieci Wi-Fi – czemu stają się przestarzałe i co wybrać zamiast nich?
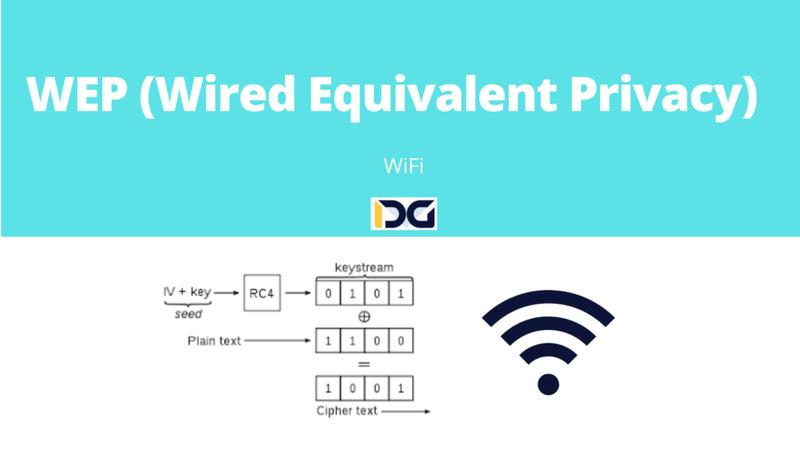
W artykule przedstawimy kluczowe informacje o zabezpieczeniach WEP, popularnych standardach szyfrowania oraz nowoczesnych alternatywach, które znacząco poprawiają ochronę Twojej sieci Wi-Fi. Zrozumienie tych zagadnień pomoże Ci dbać o bezpieczeństwo domowej lub firmowej sieci.
- Czemu WEP jest niebezpieczny? – WEP (Wired Equivalent Privacy) to pierwszy standard szyfrowania w sieciach bezprzewodowych, wprowadzony w 1999 roku. Niestety, wiele luk w zabezpieczeniach, w tym słaby algorytm szyfrujący RC4, sprawia, że WEP jest łatwy do złamania. Hakerzy mogą przełamać zabezpieczenia WEP w kilka minut, co czyni ten standard przestarzałym dla współczesnych potrzeb bezpieczeństwa.
- WPA i WPA2 – odnowione bezpieczeństwo – WPA (Wi-Fi Protected Access), wprowadzony w 2003 roku, a WPA2 stał się obowiązkowy od 2004 roku. WPA2 korzysta z bardziej zaawansowanych metod szyfrowania (AES), co znacząco poprawia ochronę danych. Oba standardy oferują lepsze mechanizmy ochrony przed atakami typu słownikowego w porównaniu do WEP.
- WPA3 – nowa era zabezpieczeń – WPA3, najnowsza wersja zabezpieczeń, została wprowadzona w 2018 roku. Oferuje dodatkowe korzyści, takie jak wzmocniona ochrona przed atakami słownikowymi oraz lepsze zabezpieczenie przesyłanych danych. Dzięki tym innowacjom, WPA3 stanowi zalecany standard dla nowoczesnych urządzeń i routerów.
- Jak zmienić zabezpieczenia w routerze? – Aby zapewnić bezpieczeństwo sieci, zaktualizuj zabezpieczenia w routerze. Zaloguj się do panelu konfiguracyjnego, zmień standard z WEP na WPA2 lub WPA3 oraz ustaw silne, unikalne hasło do sieci Wi-Fi. Regularnie monitoruj ustawienia, aby dostosować je do aktualnych standardów bezpieczeństwa.
- Dodatkowe środki zabezpieczeń – Nie ograniczaj się wyłącznie do zmiany standardu zabezpieczeń. Rozważ ukrycie SSID, wprowadzenie filtrowania adresów MAC oraz regularne aktualizacje oprogramowania routera. Warto także korzystać z systemów firewall i antywirusowych, które oferują kompleksową ochronę dla Twojej sieci bezprzewodowej.
| Standard | Rok Wprowadzenia | Algorytm Szyfrowania | Typ Uwierzytelniania | Poziom Bezpieczeństwa | Czas Złamania | Klucz Długości | Podatności | Wspierane Urządzenia |
|---|---|---|---|---|---|---|---|---|
| WEP | 1999 | RC4 | WEP Key | Niski | Około 5-10 minut | 40/104 bity | Ataki powtórzeniowe, złamanie klucza | Większość starszych urządzeń |
| WPA | 2003 | TKIP | PSK, EAP | Średni | Około 10-30 minut | Pre-shared Key | Ataki słownikowe, KRACK | Większość nowoczesnych urządzeń |
| WPA2 | 2004 | AES | PSK, EAP | Wysoki | Około 1 godzina | 128 bitów | Ataki słownikowe, KRACK (tylko przy WPS) | Wszystkie nowe urządzenia |
| WPA3 | 2018 | AES (GCM) | PSK, SAE | Bardzo wysoki | Około 1-2 godzin | 192 bity | Ochrona przed atakami offline, forward secrecy | Nowe urządzenia od WPA3 Certified |
Ewolucja zabezpieczeń: WEP, WPA2, WPA3 – co warto wiedzieć?
Bezprzewodowe sieci Wi-Fi stały się fundamentem naszej codzienności. Korzystamy z nich w pracy, w domach oraz w kawiarniach. Jednak każda technologia wymaga odpowiedniego zabezpieczenia. W ciągu lat przeszliśmy od WEP do WPA2, a obecnie do WPA3, co ilustruje ewolucję zabezpieczeń w ochronie danych przesyłanych w sieciach bezprzewodowych. WEP, czyli Wired Equivalent Privacy, wprowadził podstawowe zabezpieczenia w latach 90-tych, ale okazał się podatny na ataki. Doświadczeni hakerzy łamią go w przeciągu kilku minut, przez co dziś jest uznawany za przestarzały, mimo że wiele urządzeń wciąż go obsługuje.
Kolejny krok w ewolucji zabezpieczeń stanowił WPA, a później WPA2. Wprowadziły one lepsze metody szyfrowania, takie jak AES. WPA2, wprowadzony w 2004 roku, stał się standardem dla większości domowych i biurowych sieci Wi-Fi. Mimo mocniejszych algorytmów szyfrujących, takich jak w WPA2, pojawiały się luki, na przykład znany atak KRACK, który ujawnił, że nawet WPA2 nie jest całkowicie bezpieczny. Dlatego skupiono się na innowacjach, takich jak WPA3.
Bezpieczny Internet w Twoim domu: jak WPA3 zmienia reguły gry w świecie pełnym zagrożeń
WPA3 zaspokaja potrzeby bezpieczeństwa Wi-Fi, które stają się coraz ważniejsze w obliczu rosnącej popularności urządzeń IoT. Protokoły WPA3 oferują nowoczesne metody zabezpieczenia, w tym ochronę przed atakami słownikowymi oraz wzmocnione szyfrowanie w publicznych sieciach Wi-Fi. Prace nad tym standardem rozpoczęto w 2018 roku, a jego wdrożenie dla nowych urządzeń stało się obowiązkowe w 2020 roku. Użytkownicy mogą być pewni, że nawet w przypadku zapomnienia silnego hasła, ich sieć pozostaje chroniona przed nieautoryzowanym dostępem.
W erze cyfrowej, zabezpieczenie sieci Wi-Fi staje się kluczowym elementem ochrony naszych danych. Wdrażanie najnowszych standardów, takich jak WPA3, stanowi istotny krok ku bezpieczniejszej przyszłości w sieci.
Dla przeciętnego użytkownika kluczowe w tej ewolucji zabezpieczeń jest to, że odpowiednia konfiguracja routera oraz regularne aktualizacje oprogramowania sprzętowego pozostają niezbędne. Nawet najlepsze zabezpieczenia okazują się niewystarczające przy prostych hasłach czy domyślnych ustawieniach. Dbając o naszą sieć Wi-Fi, nie tylko chronimy swoje dane, ale i zapewniamy sobie spokój w cyfrowym świecie pełnym zagrożeń.
Ciekawostką jest, że pomimo wielu lat od wprowadzenia standardu WEP, wciąż szacuje się, że około 30% użytkowników sieci Wi-Fi na świecie korzysta z tego przestarzałego zabezpieczenia, co naraża ich dane na łatwe przechwycenie przez hakerów.
Dlaczego warto zainwestować w nowoczesne standardy zabezpieczeń Wi-Fi?
Bezpieczeństwo sieci Wi-Fi stanowi kluczowy element zarówno dla użytkowników domowych, jak i dla firm. Nowoczesne standardy zabezpieczeń, takie jak WPA2 i WPA3, oferują zaawansowane funkcje ochrony, które znacząco minimalizują ryzyko ataków. Oto kluczowe powody, dla których warto zainwestować w te standardy.
- Ochrona haseł: Protokół WPA3 znacznie zwiększa bezpieczeństwo haseł. Dzięki zastosowaniu tajności przestarzałej nawet w przypadku skompromitowania hasła, wcześniejszy ruch sieciowy pozostaje zaszyfrowany. To skutecznie uniemożliwia atakującym korzystanie z danych z przeszłości.
- Bezpieczniejsze połączenia: WPA3 umożliwia łatwe i bezpieczne podłączanie urządzeń do sieci, nawet tych bez możliwości wprowadzania danych. Funkcja Wi-Fi Easy Connect, oparta na kodach QR, zapewnia wysoki poziom zabezpieczeń dla urządzeń IoT, co zmniejsza ryzyko ataków przy ich dodawaniu do sieci.
- Rozszerzone zabezpieczenia w publicznych sieciach: WPA3 automatycznie szyfruje połączenia w publicznych sieciach Wi-Fi, co redukuje ryzyko ataków typu man-in-the-middle. Użytkownicy WPA3 mogą czuć się znacznie bezpieczniej podczas przeglądania wrażliwych informacji w miejscach publicznych.
- Stabilność i dostępność: Od 2020 roku WPA3 zdobywa stałe wsparcie, co doprowadziło do przystosowania wielu routerów do obsługi tego standardu. Dzięki temu użytkownicy mogą korzystać z szerszej gamy nowoczesnych urządzeń oferujących lepsze zabezpieczenia ich sieci.
- Ochrona przed atakami z zewnątrz: Nowoczesne zabezpieczenia skutecznie chronią sieć przed nieautoryzowanym dostępem, co jest kluczowe dla zapobiegania kradzieży danych i nielegalnemu wykorzystaniu internetu. Cyberprzestępcy często wykorzystują słabe punkty w zabezpieczeniach, aby uzyskać dostęp do sieci oraz zasobów użytkowników.
Najlepsze praktyki zabezpieczania sieci Wi-Fi przed cyberatakami
Aby skutecznie zabezpieczyć sieć Wi-Fi przed cyberatakami, zastosuj kilka kluczowych praktyk. Poniżej znajdziesz konkretne kroki pomagające w ochronie swojej sieci.
- Zaktualizuj router do najnowszej wersji oprogramowania – Regularne aktualizacje firmware’u pozwalają usunąć luki w zabezpieczeniach, które cyberprzestępcy mogą wykorzystać. Sprawdź stronę producenta, aby zainstalować dostępne aktualizacje.
- Wybierz silny standard zabezpieczeń – WPA3 – Upewnij się, że Twoja sieć korzysta z najnowszego standardu WPA3 lub przynajmniej WPA2. Unikaj przestarzałego WEP, łatwego do złamania. Przejdź do ustawień routera, aby zmienić standard szyfrowania na wyższy.
- Zmiana domyślnej nazwy SSID i hasła – Zmień domyślną nazwę sieci (SSID) na mniej oczywistą, co utrudni jej identyfikację przez hakerów. Ustaw silne hasło z kombinacją dużych i małych liter, cyfr i znaków specjalnych. Regularna zmiana hasła zwiększa bezpieczeństwo.
- Włącz filtrowanie adresów MAC – Dodaj do białej listy adresy MAC urządzeń, które mogą łączyć się z siecią. Nieautoryzowane urządzenia nie będą miały dostępu.
- Wyłącz WPS (Wi-Fi Protected Setup) – Funkcja WPS ułatwia podłączanie nowych urządzeń, ale jest podatna na ataki typu brute-force. Wyłączenie jej zmniejsza ryzyko.
- Monitoruj połączenia w sieci – Regularnie przeglądaj listę podłączonych urządzeń w panelu konfiguracyjnym routera. Odłącz wszelkie nieznane urządzenia, aby upewnić się, że dostęp mają tylko uprawnione osoby.
- Używaj VPN przy korzystaniu z publicznych sieci Wi-Fi – Jeśli korzystasz z publicznych Wi-Fi, zainstaluj usługę VPN (Virtual Private Network), aby zaszyfrować ruch internetowy i chronić dane przed podglądaniem.
Źródła:
- https://www.netspotapp.com/pl/blog/wifi-security/wifi-encryption-and-security.html
- https://kapitanhack.pl/podstawy-zabezpieczenia-sieci-wi-fi-przed-hackerami/
- https://antywirus.com/jak-zabezpieczyc-siec-domowa-antywirus-i-inne-narzedzia-ochrony-wi-fi/
- https://www.blog.omegasoft.pl/jak-sprawdzic-zabezpieczenie-sieci-wifi/