Podczas konfiguracji MikroTika nie wystawiam SSH bezpośrednio do internetu bez uzasadnionej potrzeby. Zamiast tego ograniczam dostęp administracyjny regułami zapory do zaufanych adresów IP albo udostępniam go wyłącznie przez VPN i wydzieloną sieć zarządzającą. Silne hasło jest ważne, jednak nie zabezpieczy przed błędem pozwalającym ominąć uwierzytelnianie. Dlatego publiczny dostęp do SSH traktuję jako niepotrzebne ryzyko.
- Dobierz urządzenie MikroTik do przepustowości, obciążenia, wymaganych portów, PoE, Wi-Fi, LTE i funkcji RouterOS.
- Oddziel sieć zarządzającą od ruchu użytkowników, a SSH i pozostałe usługi administracyjne udostępniaj wyłącznie z zaufanych adresów lub przez VPN.
- Regularnie aktualizuj RouterOS do właściwego, poprawionego wydania dla swojej gałęzi systemu; przed aktualizacją wykonaj kopię konfiguracji, a po niej potwierdź wersję i działanie urządzenia.
- Buduj elastyczną sieć za pomocą routingu, VLAN-ów i VPN, pamiętając, że sam podział na VLAN-y nie zastępuje reguł zapory ani kontroli ruchu między segmentami.
- Po aktualizacji sprawdzaj logi i konfigurację pod kątem oznak wcześniejszego przejęcia, takich jak wpisy „-2” lub „ssh:-2@”, nieznane konto „ops”, obce klucze, skrypty, harmonogramy, tunele czy nietypowe reguły.
- Nie usuwaj pochopnie statusu „Flagged”. Porównaj konfigurację z zaufaną kopią, odizoluj podejrzany router i odnów dane dostępowe; w razie wątpliwości odtwórz urządzenie z czystej konfiguracji.
- Monitoruj logi, wersję systemu, konta, reguły zapory i obciążenie urządzenia, a funkcje przyspieszające ruch, takie jak FastTrack i FastPath, włączaj po sprawdzeniu ich wpływu na konfigurację i zabezpieczenia.
RouterOS aktualizuję możliwie szybko, wybierając odpowiedni kanał wydań i sprawdzając numer wersji przed instalacją oraz po niej. Jak już tu jesteś, sprawdź, czy FunBox 3.0 nadal się opłaca. Zalecane poprawione wydania to 6.49.21, 7.23.4 i 7.24.2, a także 7.25beta3 lub nowsze odpowiednie wersje. Ponieważ aktualizacja może wymagać krótkiego restartu, planuję ją na czas okna serwisowego i wcześniej zapisuję kopię konfiguracji. Po ponownym uruchomieniu sprawdzam, czy urządzenie działa na oczekiwanej wersji, a usługi zarządzające nie są dostępne z niezaufanych sieci.
Po łatce intruz może nadal działać — te ślady zdradzają włamanie
Aktualizacja nie cofa zmian wprowadzonych przez intruza, dlatego po jej instalacji sprawdzam dzienniki, konta użytkowników, klucze SSH, skrypty, harmonogramy, reguły zapory i przekierowania NAT. Zwracam szczególną uwagę na wpisy z nazwą użytkownika „-2” lub ślad „ssh:-2@” oraz na nieznane konto „ops” z uprawnieniami administratora. Ponadto kontroluję tunele, serwery proxy, ustawienia DNS i nietypowe połączenia wychodzące. Przejęty router może bowiem służyć do podsłuchu lub przekierowywania ruchu.
Jeśli RouterOS oznaczy urządzenie jako „Flagged”, nie usuwam tego statusu pochopnie. Najpierw porównuję konfigurację z kopią uznaną za prawidłową i ustalam zakres zmian. Gdy podejrzewam włamanie, wymieniam hasła oraz klucze. Jeśli zaś nie potrafię potwierdzić integralności systemu, bezpieczniej odtwarzam router z czystej konfiguracji. Takie działanie wymaga czasu, ale pozwala uniknąć sytuacji, w której zamykam lukę, a nieautoryzowany dostęp nadal działa.
MikroTik i RouterOS: od konfiguracji do bezpiecznej sieci
Bezpieczne zarządzanie siecią MikroTik wymaga kilku przemyślanych decyzji: od wyboru urządzenia i organizacji dostępu po aktualizację RouterOS, kontrolę konfiguracji oraz wykrywanie oznak włamania. Dlatego skup się na działaniach, które wpływają na bezpieczeństwo, ciągłość pracy i wydajność sieci.
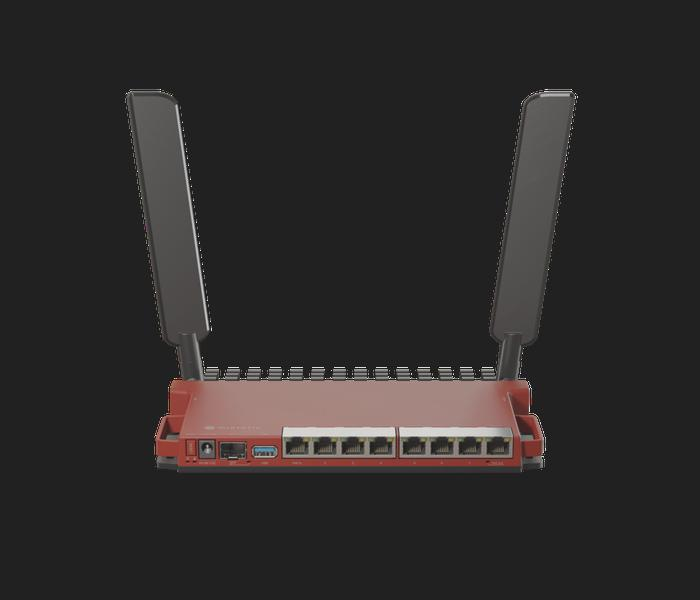
- Dobierz sprzęt do obciążenia i sposobu pracy sieci. Najpierw oceń, ile portów Ethernet i SFP potrzebujesz oraz jakiej przepustowości oczekujesz. Uwzględnij też obsługę PoE, Wi-Fi i LTE, a także moc procesora — szczególnie gdy router ma obsługiwać intensywny routing, rozbudowane reguły zapory lub szyfrowane tunele VPN. W małej sieci wystarczy prostszy model, natomiast przy większym ruchu wybierz urządzenie z wydajniejszym, wielordzeniowym procesorem. Sprawdź również licencję RouterOS, ponieważ wpływa na dostępność funkcji.
- Oddziel zarządzanie od ruchu użytkowników. Umieść interfejsy administracyjne w wydzielonej sieci zarządzającej lub VLAN-ie, a dostęp do nich zapewnij przez VPN albo z zaufanych adresów IP. Nie udostępniaj SSH, WWW/WWW-SSL ani innych usług administracyjnych bezpośrednio w internecie. Jeśli musisz umożliwić zdalny dostęp, ogranicz go regułami zapory do wskazanych adresów lub podsieci i wyłącz niepotrzebne usługi.
- Zaktualizuj RouterOS i potwierdź wersję. Najpierw sprawdź zainstalowane wydanie i wykonaj kopię konfiguracji, a następnie zainstaluj najnowszą poprawkę dla swojej gałęzi systemu. W kontekście opisywanych zagrożeń wskazywano m.in. wersje 6.49.21, 7.23.4 i 7.24.2 oraz co najmniej 7.25beta3. Dla innych luk podawano poprawione wydania 7.21.4 lub 7.22.2. Dobierz poprawkę do konkretnego zagrożenia i gałęzi RouterOS, po czym ponownie sprawdź numer wersji. Do czasu aktualizacji zablokuj dostęp administracyjny z niezaufanych sieci.
- Sprawdź, czy router nie nosi śladów wcześniejszego przejęcia. Po aktualizacji przejrzyj logi i status urządzenia. Wpisy z użytkownikiem „-2” lub w formie „ssh:-2@
”, nieznane konto „ops”, obce klucze SSH, skrypty czy harmonogramy potraktuj jako sygnały alarmowe. Sprawdź też nietypowe reguły zapory i NAT, tunele, proxy, ustawienia sniffingu oraz połączenia wychodzące z routera. Pamiętaj jednak, że brak podejrzanych wpisów nie potwierdza, że urządzenie jest czyste. - Zweryfikuj konfigurację przed przywróceniem pełnego działania. Porównaj bieżące ustawienia z ostatnią znaną, dobrą kopią. Usuń nieautoryzowane konta, wpisy, klucze, skrypty i reguły albo wyjaśnij ich pochodzenie. Jeśli RouterOS oznaczy urządzenie statusem „Flagged” lub „flagged”, nie kasuj oznaczenia przed audytem. System może wtedy ograniczyć m.in. bandwidth-test, traffic-generator, sniffer, harmonogramy, SOCKS, proxy, SMB oraz wybrane usługi VPN. Traktuj flagę jako wskazówkę do dalszej kontroli, a nie problem, który wystarczy wyłączyć.
- Odnów dane dostępowe i przywróć router w razie potwierdzenia włamania. Po sprawdzeniu integralności konfiguracji zmień hasła administracyjne i odśwież klucze dostępu. Jeśli znajdziesz ślady kompromitacji, sama aktualizacja nie wystarczy: odizoluj urządzenie, zabezpiecz materiał do analizy i odtwórz router z zaufanej konfiguracji albo przeprowadź czystą rekonfigurację. Router brzegowy może przechwytywać i przekierowywać ruch, zmieniać DNS oraz reguły zapory, tworzyć ukryty dostęp i atakować inne urządzenia w sieci.
- Monitoruj działanie i utrzymuj porządek w konfiguracji. Regularnie kontroluj logi, wersję RouterOS, konta, reguły zapory oraz obciążenie procesora i pamięci. Do monitorowania i automatyzacji wykorzystuj SNMP, API lub skrypty, ale sprawdzaj ich uprawnienia i źródła. Ponadto optymalizuj kolejność reguł, a funkcje FastTrack, FastPath i sprzętowe przyspieszanie włączaj świadomie, weryfikując ich wpływ na ruch oraz stosowane zabezpieczenia.
Audyt logów i wykrywanie śladów przejęcia routera
Podczas audytu logów routera MikroTik sprawdzam znaczniki czasu, adresy źródłowe i wpisy SSH. Szczególny niepokój budzi konto „-2” oraz ślad w rodzaju „ssh:-2@
Następnie sprawdzam listę użytkowników i grup, klucze SSH, skrypty, harmonogramy zadań, reguły zapory i NAT, a także tunele, proxy oraz ustawienia DNS. Nieznane konto „ops”, nowe przekierowanie ruchu czy połączenia wychodzące do obcych adresów mogą świadczyć o próbie utrzymania dostępu lub podsłuchu. W tym miejscu mała wstawka: sprawdź, jak otworzyć obudowę Lenovo Tab 2 A8 i dostać się do pamięci. Zapisuję bieżącą konfigurację i porównuję ją z ostatnią znaną, prawidłową wersją. Sama aktualizacja RouterOS nie usuwa zmian, które napastnik wprowadził wcześniej.
Jeden podejrzany ślad wystarczy, by uznać router za przejęty
Po instalacji poprawki przeglądam logi i sprawdzam, czy router otrzymał status „Flagged”, który może wskazywać na wykrycie podejrzanych zmian. Weryfikuję też, czy pojawiły się nieznane procesy, skrypty lub nietypowe usługi, na przykład SOCKS, proxy, PPTP, L2TP, IPsec albo SMB. Brak alertów nie potwierdza, że urządzenie jest czyste: ktoś mógł nadpisać lub zmodyfikować logi. Dlatego analizuję również telemetrię sieciową i historię konfiguracji.
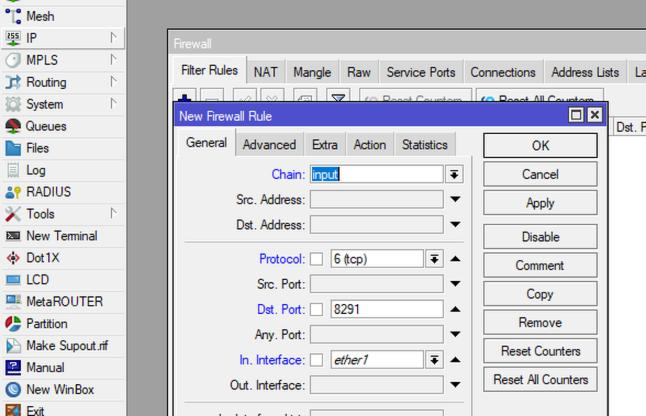
Jeśli znajduję wiarygodny ślad włamania, ograniczam dostęp do routera. Hasła zmieniam, a klucze odnawiam dopiero po potwierdzeniu integralności urządzenia. SSH i pozostałe usługi zarządzania udostępniam wyłącznie z zaufanych adresów lub przez VPN, zaś interfejs administracyjny przenoszę do wydzielonej sieci. Jeśli nie potrafię usunąć wszystkich podejrzanych zmian, uznaję router za przejęty i bezpiecznie odtwarzam konfigurację z czystej kopii.
Wskazówka: zachowaj kopię logów poza routerem — napastnik z uprawnieniami administratora może je zmodyfikować lub usunąć, zacierając ślady włamania.
Routing, VLAN-y i VPN: budowanie elastycznej sieci
Projektowanie sieci zaczynam od routingu, bo to on wyznacza drogę pakietów i wpływa na czas reakcji po awarii łącza. W małym biurze często wystarczą trasy statyczne, natomiast przy wielu oddziałach wybieram OSPF lub BGP. Gdy korzystam z dwóch łączy internetowych, konfiguruję równoważenie obciążenia oraz automatyczne przełączenie na łącze zapasowe, aby awaria jednego dostawcy nie przerwała pracy.
Za pomocą VLAN-ów dzielę wspólną infrastrukturę fizyczną na odseparowane sieci, na przykład dla pracowników, gości, kamer IP i administracji. Następnie kontroluję ruch między segmentami regułami zapory, a panel routera umieszczam w osobnym VLAN-ie zarządzającym. Nie udostępniam SSH ani innych usług administracyjnych bezpośrednio w internecie: zdalny dostęp ograniczam do zaufanych adresów lub prowadzę przez VPN.
Szyfrowany tunel i regularne kontrole chronią firmową sieć
VPN tworzy szyfrowany tunel między oddziałami albo między urządzeniem administratora a siecią firmową. Protokół dobieram do sprzętu i potrzeb: WireGuard ułatwia konfigurację i zapewnia niskie opóźnienia, natomiast IPsec sprawdza się przy łączeniu różnych platform. Przed wdrożeniem weryfikuję przepustowość routera, ponieważ szyfrowanie obciąża procesor. Wydajne urządzenia mogą korzystać ze sprzętowego przyspieszania, a FastTrack usprawnia część ruchu. Tak na marginesie, Sprawdź, jak łatwo wyczyścić filtr Dyson Airwrap.
Oprócz dobrego planu sieć wymaga regularnych kontroli. Aktualizuję RouterOS, tworzę kopie konfiguracji i po każdej istotnej zmianie przeglądam logi. Jeśli zarządzam urządzeniem MikroTik, sprawdzam, czy SSH pozostaje niedostępne z WAN. Po aktualizacji szukam też podejrzanych wpisów, nieznanych kont, skryptów i reguł zapory. Dzięki temu routing, VLAN-y i VPN współpracują, a awaria lub błędna konfiguracja nie ułatwia intruzom dostępu do całej infrastruktury.
Wskazówka: po skonfigurowaniu VLAN-ów sprawdź nie tylko, czy urządzenia są od siebie odseparowane, lecz także czy zapora blokuje niepotrzebny ruch między nimi — sam podział na VLAN-y nie stanowi pełnej ochrony.
Dobór sprzętu MikroTik do wydajności i potrzeb sieci
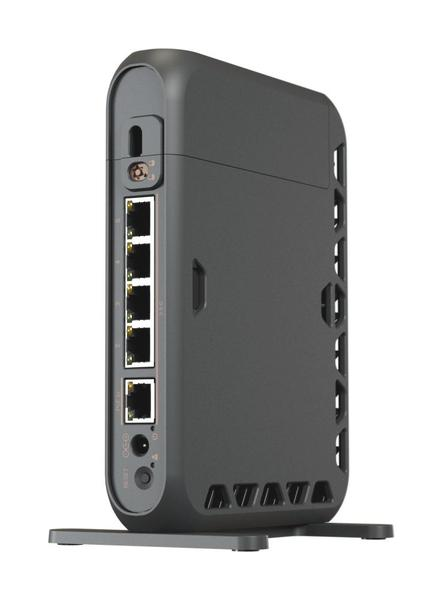
Poniższe kryteria pomogą dobrać sprzęt MikroTik do wymaganej wydajności, skali sieci i potrzeb w zakresie zabezpieczeń.
- Określ obciążenie i zastosowanie. Weź pod uwagę liczbę użytkowników, przepustowość łączy oraz funkcje routera. Prosty model wystarczy w domu lub małym biurze, natomiast intensywny routing, rozbudowane reguły zapory i szyfrowanie VPN wymagają wydajniejszego urządzenia.
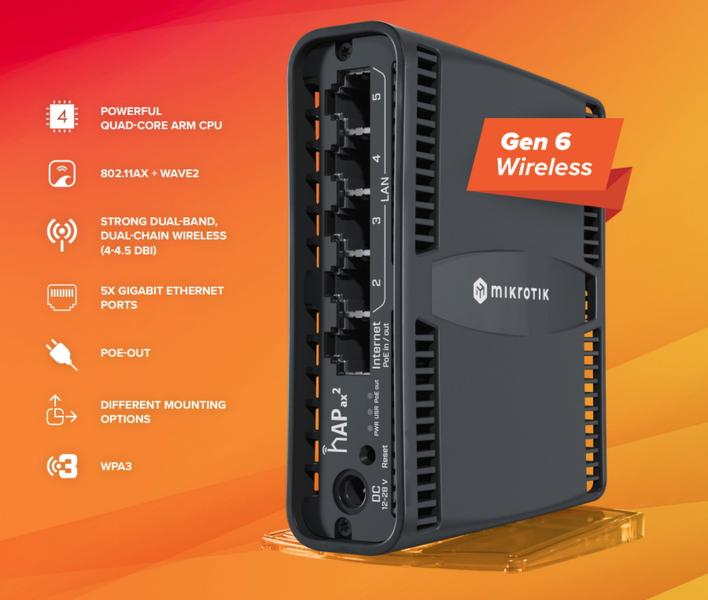
- Dobierz procesor i pamięć do zadań. Liczba rdzeni i moc procesora wpływają na obsługę wielu reguł, routingu, VPN oraz jednoczesnych połączeń. Tańsze układy dwurdzeniowe sprawdzą się w typowych zastosowaniach, a wielordzeniowe — na przykład czterordzeniowy procesor 1,4 GHz w RB4011iGS+RM — lepiej poradzą sobie z większym obciążeniem.
- Sprawdź porty i możliwości rozbudowy. Dopasuj liczbę i szybkość portów Ethernet do urządzeń w sieci. Porty SFP przydadzą się przy połączeniach światłowodowych, zaś USB może obsłużyć modem LTE lub pamięć. RB5009UG+S+IN oferuje siedem portów gigabitowych, dlatego może być elastycznym wyborem do mniejszej sieci.
- Uwzględnij PoE i miejsce instalacji. PoE in pozwala zasilać router przez skrętkę, co ułatwia montaż w szafie, na maszcie lub przy punkcie dostępowym. Z kolei PoE out może zasilać podłączoną kamerę IP albo punkt dostępowy. Przed zakupem sprawdź jednak zgodność standardu i dostępny budżet mocy.
- Dopasuj Wi-Fi do zasięgu i sposobu pracy. Sprawdź obsługiwane pasma, standardy, anteny i warunki instalacji. Modele dwupasmowe, działające w zakresach 2,4 i 5 GHz, mogą sprawdzić się w biurze lub większym domu. Przy rozległej sieci rozważ osobne punkty dostępowe albo mosty radiowe.
- Oceń wymagania dotyczące łączy i dostępności. Jeśli potrzebujesz łącza zapasowego, wybierz model obsługujący LTE lub pozwalający podłączyć modem. Ponadto RouterOS umożliwia równoważenie obciążenia wielu łączy i przełączenie na zapasowe, gdy główny dostawca przestanie działać.
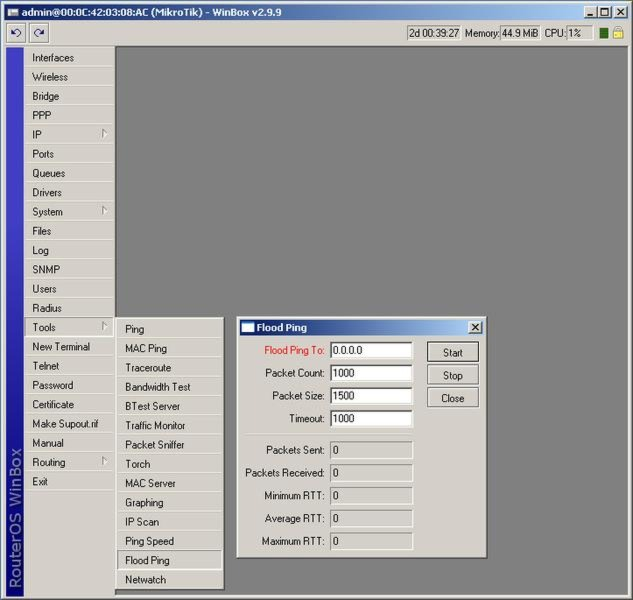
- Uwzględnij funkcje RouterOS i sposób zarządzania. System oferuje routing statyczny i dynamiczny, w tym OSPF i BGP, a także VLAN-y, VPN, skrypty, API oraz SNMP. FastTrack, FastPath i sprzętowe przyspieszanie mogą zwiększyć wydajność, choć efekt zależy od modelu, konfiguracji i używanych funkcji. Sprawdź też poziom licencji oraz wybierz sposób obsługi: WinBox, konsolę lub automatyzację.
- Zadbaj o bezpieczeństwo i aktualizacje. Wydajny sprzęt nie zastąpi bezpiecznej konfiguracji. Regularnie aktualizuj RouterOS, nie udostępniaj SSH ani innych usług zarządzania bezpośrednio w internecie, a dostęp ogranicz do zaufanych adresów lub VPN. W kontekście opisywanych ataków MikroTrick wskazywano m.in. wersje 6.49.21, 7.23.4 i 7.24.2 jako zawierające poprawki. Mimo to sprawdź aktualne zalecenia producenta dla używanej gałęzi systemu.
- Po aktualizacji sprawdź, czy ktoś wcześniej nie naruszył urządzenia. Sama poprawka nie usuwa zmian wprowadzonych przez napastnika. Przejrzyj logi i konfigurację, szukając wpisów z użytkownikiem „-2” lub „ssh:-2@”, nieznanych kont, w tym „ops”, obcych kluczy SSH, skryptów, harmonogramów, tuneli oraz nietypowych reguł zapory i NAT. Status „Flagged” potraktuj jako sygnał do pełnego audytu, a nie oznaczenie, które wystarczy wyłączyć.
Źródła:
- https://arkanet.pl/baza-wiedzy/ataki-na-mikrotik-routeros-krytyczna-luka-w-ssh-pozwala-przejac-router-bez-logowania/
- https://www.malwarebytes.com/pl/blog/news/2026/09/mikrotik-routers-can-be-taken-over-without-password
- https://boit.pl/luka-mikrotik-routeros-cve-2026-39042/
- https://securitybeztabu.pl/mikrotik-routeros-pod-aktywnym-ostrzalem-kampania-mikrotrick-wykorzystuje-luki-ssh-i-zostawia-slad-2-w-logach/
- https://ith.eu/blog/mikrotik-routeros-pilna-aktualizacja/