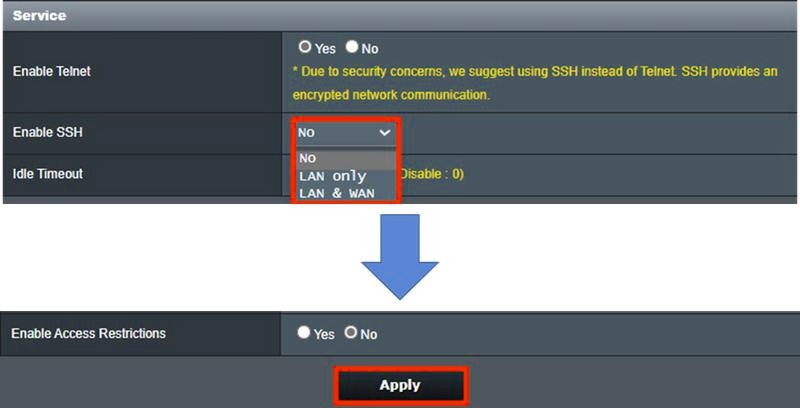
W świecie technologii informacyjnej powstaje wiele narzędzi do zdalnego dostępu do serwerów i urządzeń. Dwa najpopularniejsze protokoły, Telnet i SSH, umożliwiają zdalne logowanie się do systemów, ale różnią się pod względem bezpieczeństwa i funkcjonalności. Telnet, jako starszy protokół, przesyła dane w postaci niezaszyfrowanej. W praktyce oznacza to, że wszelkie informacje, w tym hasła, mogą trafić w ręce nieuprawnionych osób. Dla organizacji przechowujących wrażliwe dane korzystanie z Telnetu staje się więc ryzykowne.
Z kolei SSH (Secure Shell) stworzono z myślą o bezpieczeństwie. Protokół ten szyfruje dane, co sprawia, że nawet w przypadku podsłuchiwania komunikacji, przechwycone informacje pozostają nieczytelne. Co więcej, SSH obsługuje różne metody uwierzytelniania, w tym klucze publiczno-prywatne, co dodatkowo zwiększa bezpieczeństwo. Dzięki SSH administratorzy mogą zdalnie logować się i konfigurować serwery, mając pewność, że ich dane są dobrze chronione przed nieautoryzowanym dostępem.
Dlaczego 80% specjalistów IT już wybrało SSH dla maksymalnego bezpieczeństwa danych?
Wiele organizacji oraz administratorów systemów decyduje się na SSH zamiast Telnetu. Statystyki pokazują, że 80% zdalnych połączeń wykorzystuje SSH na standardowych portach TCP 22, co eliminuje ryzyko związane z Telnetem, działającym na portach 23. SSH nie tylko szyfruje komunikację, ale również umożliwia tunelowanie portów, co pozwala na bezpieczne przesyłanie danych do aplikacji, które normalnie nie obsługują szyfrowania. W wyniku rosnącej liczby cyberataków, niezawodność i bezpieczeństwo oferowane przez SSH stają się kluczowe dla organizacji.
Podsumowując, Telnet i SSH pełnią różne role w zdalnym dostępie do systemów, jednak ich różnice są istotne. Telnet to proste, ale mało bezpieczne narzędzie. Z kolei SSH to bezpieczna i wszechstronna alternatywa, której funkcji dzisiejsze organizacje nie mogą zignorować. W dobie wzrastającego znaczenia bezpieczeństwa danych, wybór odpowiedniego protokołu do komunikacji powinien być dobrze przemyślany.
Telnet czy SSH: wybór odpowiedniej metody komunikacji
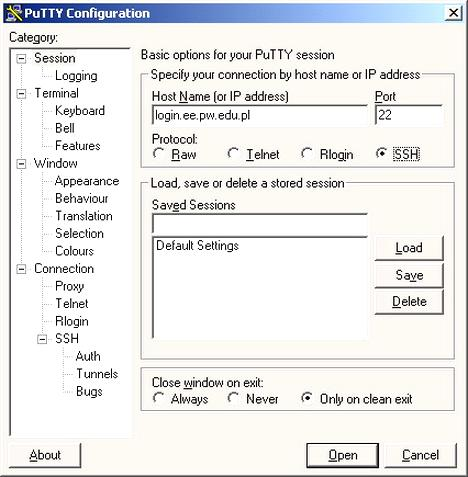
W poniższej liście przedstawiam kluczowe aspekty korzystania z protokołów Telnet i SSH. Każdy punkt zawiera charakterystykę, która ułatwi zrozumienie ich funkcji oraz zalet.
- Telnet: Protokół Telnet umożliwia zdalny dostęp do systemów przez tekstowe połączenia. Niestety, nie szyfruje danych, co czyni go podatnym na ataki, takie jak podsłuchiwanie. Z tego powodu jego użycie nie jest zalecane w środowiskach wymagających ochrony danych.
- SSH (Secure Shell): Zdecydowanie bezpieczniejszym protokołem jest SSH, które szyfruje całą komunikację. Oferuje różne metody uwierzytelniania, w tym klucze publiczno-prywatne, co znacząco zwiększa bezpieczeństwo w porównaniu do Telnetu.
- Bezpieczeństwo połączenia: SSH stanowi kluczowy element ochrony wrażliwych informacji. Szyfrowanie danych w sesji SSH sprawia, że są one nieczytelne dla osób trzecich. Używanie Telnetu w miejscach, gdzie zabezpieczenia są istotne, wiąże się z poważnym ryzykiem.
- Funkcjonalność PuTTY: PuTTY to popularny emulator terminala, który obsługuje zarówno Telnet, jak i SSH. Użytkownicy mogą łatwo konfigurować połączenia oraz korzystać z przyjaznego interfejsu, co czyni go doskonałym narzędziem dla administratorów i programistów.
Zastosowania Telnet w nowoczesnych sieciach: Czy to wciąż dobry wybór?
Telnet, mimo swojego wieku, wciąż znajduje zastosowanie w nowoczesnych sieciach. Choć często uznawany za jedno z mniej bezpiecznych rozwiązań, niektóre organizacje wykorzystują go w kontrolowanych środowiskach. Wprowadzenie protokołów takich jak SSH zautomatyzowało proces zdalnego zarządzania systemami, oferując większe bezpieczeństwo. Telnet nie szyfruje danych, co naraża go na ataki, w wyniku których informacje mogą być przechwycone. To prowadzi do rzeczywistego ryzyka dla danych i haseł, które łatwo odpowiedzieć mogą osoby trzecie. Konieczne jest więc zachowanie ostrożności przy jego używaniu.
Telnet ma swoje miejsce w diagnostyce stanów urządzeń w sieci. W przypadku starszych urządzeń, które nie obsługują SSH, pozostaje on jedyną metodą nawiązywania połączeń. Warto wspomnieć, że niektóre modele routerów Cisco wciąż dopuszczają Telnet jako opcję zdalnego dostępu. Jednak w sytuacjach, gdy bezpieczeństwo ma kluczowe znaczenie, zdecydowanie zaleca się korzystanie z SSH. Telnet może również służyć w edukacji, gdzie uczniowie poznają podstawy komunikacji sieciowej oraz działanie protokołów zdalnych.
Bezpieczeństwo na pierwszym miejscu: Dlaczego Telnet w zdalnym zarządzaniu to ryzykowny wybór?
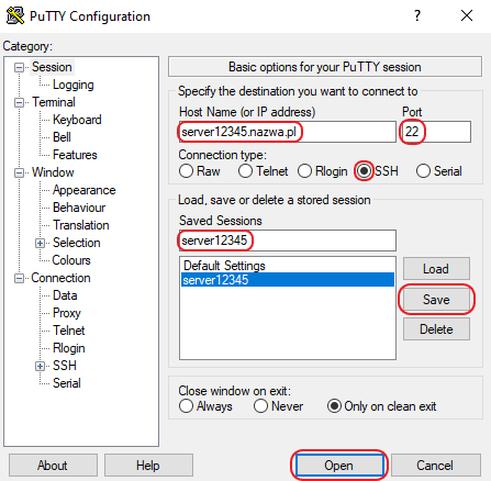
W kontekście zdalnego zarządzania urządzeniami sieciowymi Telnet często wykorzystuje się do konfiguracji sprzętu, takiego jak przełączniki czy routery. W przypadku prostych operacji Telnet może okazać się wystarczającym narzędziem do edycji lub monitorowania ustawień. Jednak możliwości te stają się ograniczone w obliczu bardziej zaawansowanych rozwiązań, takich jak SSH. Nowoczesne urządzenia (NGFW) często odrzucają Telnet ze względów bezpieczeństwa, co sprawia, że jego użycie staje się coraz rzadsze.
Podsumowując, Telnet, mimo swoich ograniczeń, nadal funkcjonuje w niektórych scenariuszach zarządzania sieciami. Specjaliści IT zalecają jednak migrację w stronę bardziej zaawansowanych protokołów, które oferują szyfrowanie i większą ochronę danych. Używając Telnet, pamiętajmy o jego ograniczeniach oraz ryzyku, dążąc przy tym do korzystania z bezpieczniejszych rozwiązań, takich jak SSH. W obliczu rosnącej liczby ataków na dane, inwestycja w bezpieczeństwo transmisji informacji staje się kluczowym aspektem skutecznego zarządzania nowoczesnymi sieciami komputerowymi.
Zasady bezpiecznego korzystania z Telnet: Praktyczne porady dla administratorów
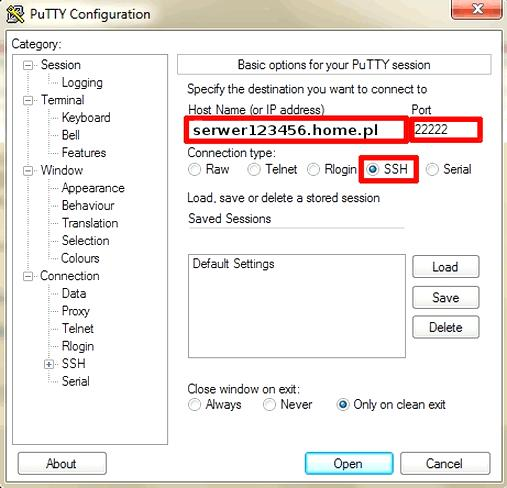
Telnet, jeden z najstarszych protokołów do zdalnego dostępu do urządzeń sieciowych, wciąż znajduje zastosowanie w wielu organizacjach, mimo że bezpieczniejsze alternatywy, takie jak SSH, są zalecane. Jako administrator systemów należy jednak pamiętać o kilku zasadach bezpieczeństwa, które pomogą zminimalizować ryzyko korzystania z Telnetu. Przede wszystkim, unikaj korzystania z protokołu w otwartych, publicznych sieciach. Niezaszyfrowane przesyłanie danych sprawia, że hasła i inne wrażliwe informacje są narażone na podsłuch i kradzież. Zamiast tego, rozważ użycie VPN do bezpiecznego tunelowania połączeń telnetowych.
Warto również stosować silne hasła, regularnie je zmieniając. Statystyki pokazują, że hasła powinny mieć co najmniej osiem znaków i zawierać wielkie oraz małe litery, cyfry i znaki specjalne. Dobrze jest wdrożyć politykę blokowania konta po kilku nieudanych próbach logowania, co znacząco utrudnia atakującym dostęp do systemów. Zaleca się także korzystanie z mechanizmów audytu i logowania, aby analizować nieautoryzowane próby dostępu oraz monitorować aktywność użytkowników.
Jak ograniczyć ryzyko nieautoryzowanego dostępu i zwiększyć bezpieczeństwo korzystania z Telnet
Aby zwiększyć bezpieczeństwo, warto zachować aktualność oprogramowania oraz urządzeń, z którymi się łączysz. Regularne aktualizacje eliminują znane luki i poprawiają bezpieczeństwo. Wiele routerów i urządzeń sieciowych oferuje dodatkowe mechanizmy zabezpieczeń, jak ACL (Access Control Lists), które ograniczają dostęp do autoryzowanych adresów IP. Takie działania mogą znacznie zmniejszyć ryzyko nieautoryzowanego dostępu. Ponadto, podczas korzystania z Telnet można ustawić nieprzekraczalny czas sesji, automatycznie rozłączający użytkowników po określonym czasie bezczynności.
Każdy administrator powinien być świadomy potencjalnych zagrożeń związanych z Telnetem. Bezpieczeństwo w sieci to proces ciągły wymagający regularnej oceny i aktualizacji środków. Nawet przy korzystaniu z Telnetu, stosując powyższe zalecenia, można znacząco zminimalizować ryzyko i zwiększyć bezpieczeństwo przed nieautoryzowanym dostępem do systemów.
Ciekawostka: Mimo że Telnet był jednym z pierwszych protokołów do zdalnego dostępu, jego architektura jest tak prosta, że niektóre urządzenia IoT wciąż korzystają z tego protokołu, co czyni je podatnymi na ataki, jeśli nie są odpowiednio zabezpieczone.
Alternatywy dla Telnet i SSH: Jakie protokoły zdalnego dostępu warto rozważyć?
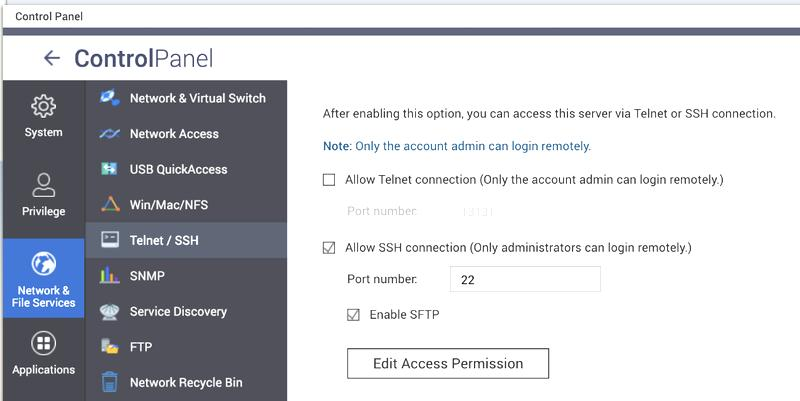
W artykule przedstawiamy alternatywy dla protokołów Telnet i SSH oraz różne opcje zdalnego dostępu. Poniższa lista zawiera kluczowe protokoły, ich zastosowania oraz zalety, które mogą pomóc w wyborze odpowiedniego narzędzia do zdalnego zarządzania systemami.
- PuTTY
PuTTY to popularny klient SSH, który pozwala na bezpieczne połączenia z serwerami oraz urządzeniami sieciowymi. Obsługuje protokoły takie jak Telnet, Rlogin i Raw. Dzięki szyfrowaniu danych gwarantuje bezpieczeństwo przesyłanych informacji. Jego prosty interfejs oraz zarządzanie sesjami sprawiły, że stał się standardowym narzędziem w rękach administratorów.
- OpenSSH
OpenSSH stanowi otwartą implementację protokołu SSH, wbudowaną w większość systemów Linux i macOS. Oferuje narzędzia do zdalnego zarządzania oraz przesyłania plików (SCP, SFTP). Jego lekkość i wszechstronność przyciągają użytkowników, mimo braku graficznego interfejsu, co wymaga znajomości poleceń terminala. Uznawany jest za jedno z najbezpieczniejszych rozwiązań.
- Termius
Termius to nowoczesny klient SSH dostępny na wiele platform, w tym Windows, Linux, macOS, Android i iOS. Oferuje elegancki interfejs z możliwością grupowania hostów oraz synchronizacji sesji w chmurze. Wbudowany menedżer kluczy SSH oraz funkcje tunelowania portów czynią go doskonałą alternatywą dla PuTTY, zwłaszcza dla użytkowników mobilnych.
- Xshell
Xshell stanowi zaawansowany emulator terminala na Windows, obsługujący różne protokoły, w tym SSH, Telnet i Rlogin. Funkcje zarządzania sesjami w formie kart umożliwiają łatwe przełączanie między połączeniami. Oferuje zarówno darmową wersję osobistą, jak i płatną z dodatkowymi funkcjami.
- Bitvise SSH Client
Bitvise SSH Client to bogaty w funkcje program, który umożliwia zaawansowane zarządzanie połączeniami i transfer plików. Graficzny interfejs upraszcza nawigację i konfigurację. Wbudowany klient SFTP sprawia, że program staje się idealnym rozwiązaniem dla osób potrzebujących kompleksowego zarządzania danymi zdalnymi.
- mRemoteNG
mRemoteNG to darmowy menedżer połączeń obsługujący wiele protokołów, w tym SSH, RDP i VNC. Pozwala na zarządzanie wieloma sesjami w jednym oknie za pomocą kart, co daje komfort administratorom zarządzającym wieloma serwerami jednocześnie. To doskonałe narzędzie dla tych, którzy cenią porządek i wygodę w pracy.